企业级IT与信创国产化深度观察 | 大观视界
企业级IT与信创国产化深度观察 | 大观视界
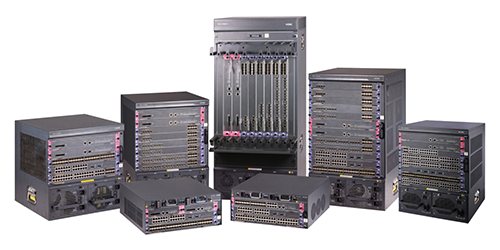
参数规格
共 24 项| 特性 | S2000EA(SI) |
|---|---|
| 交换模式 | 存储转发模式(Store and Forward) |
| VLAN | 最多支持4K个符合IEEE 802.1Q标准的VLAN支持GVRP |
| 广播风暴抑制 | 支持基于端口带宽百分比的广播风暴抑制 |
| 组播 | IGMP v1/v2/v3 Snooping |
| 端口汇聚 | 支持LACP每个聚合组支持8个端口 |
| Jumbo帧 | 支持 |
| 端口镜像 | 支持多对一的端口镜像,支持RSPAN |
| MAC地址表 | 最多支持8K个MAC地址 |
| 流控 | 支持IEEE 802.3x流控(全双工)支持背压式流控(半双工) |
| 二层环网协议 | 支持STP/RSTP/MSTP支持Smart Link |
| 集群管理 | 支持NDP(Neighbor Discovery Protocol,邻居发现协议)支持NTDP(Network Topology Discovery Protocol,网络拓扑发现协议) |
| 堆叠 | 最大支持16台设备堆叠 |
| QoS | 每个端口支持4个输出队列支持802.1p优先级、DSCP(Differentiated Services Codepoint Priority)优先级支持端口双向限速,控制粒度为64 Kbit/s支持流限速,限速粒度为64Kbit/s |
| ACL | 支持基于端口、VLAN、全局定的ACL支持L2~L4包过滤功能,提供基于源MAC地址、目的MAC、 MAC地址范围、源IP地址、目的IP地址、IP协议类型、物理端口、TCP/UDP端口、 TCP/UDP端口范围、VLAN等定义ACL。针对ACL定义的流,可以进行permit/deny、流限速、流统计、流镜向、流重定向、流的优先级重标记、根据流进行队列调度等QoS动作。支持基于时间段(Time Range)的ACL |
| QinQ | 支持QinQ |
| VLAN mapping | 不支持 |
| 安全特性 | 用户分级管理和口令保护支持Guest VLAN支持IEEE 802.1X认证支持基于MAC地址的认证支持集中MAC地址认证用户分级管理和口令保护支持AAA&Radius&HWTACACS认证支持MAC地址学习数目限制支持Security MAC支持Sticky MAC支持MAC地址黑洞支持SSH 2.0支持IP Source Guard防DOS攻击支持ARP入侵检测功能支持ARP报文限速功能支持端口隔离支持管理用户RADIUS认证支持IP+端口的绑定支持IP+MAC的绑定支持端口+MAC的绑定支持IP+MAC+端口的绑定 |
| DHCP | 支持DHCP client支持DHCP Snooping支持DHCP Snooping trust支持DHCP Snooping option 82 |
| NTP | 支持NTP |
| HGMP | 支持 HGMP v2 |
| 加载与升级 | 支持XModem协议实现加载升级支持FTP(File Transfer Protocol)、TFTP(Trivial File Transfer Protocol)加载升级 |
| 管理 | 支持命令行接口(CLI)/Telnet远程/Console口配置支持SNMP支持RMON 1,2,3,9组MIB支持H3C iMC智能管理中心支持系统日志支持分级告警支持IP v6 host,包括IP v6单播地址配置,ICMP v6,IP v6邻居发现协议(ND),IP v6静态路由,PING v6,TCP v6,TFTP v6,TELNET v6,TRACERT v6 |
| 维护 | 支持PING、Traceroute, Multicast Traceroute支持Telnet远程维护支持VCT(Virtual Cable Test)电缆检测功能支持DLDP(Device Link Detection Protocol)单向链路检测协议支持Loopback-detection 端口环回检测 |
参数由厂商公开资料整理,实际以产品实物及官方说明为准。
免责声明本页信息整理自互联网公开渠道,仅供资讯参考,不构成任何投资或商业决策依据;相关产品参数、企业信息可能存在滞后或误差,请以厂商官方发布为准。如内容涉及版权、准确性或侵权问题,请联系 981209856@qq.com,我们将第一时间核实处理。